“AI Cyber Attack: 3 घंटे में सिस्टम हैक! FBI ने दी चेतावनी”
News TV India
https://www.newstvindia.in/s/b348a4
Date
14 November 2026
QR Code
https://www.newstvindia.in/s/b348a4
AI Cyber Attack: 3 घंटे में सिस्टम हैक! FBI ने दी चेतावनी
AI Cyber Attack: AI टूल से बढ़ा साइबर हमलों का खतरा, FBI की चेतावनी- 3 घंटे में सिस्टम पर कब्जा कर रहे हैकर्स
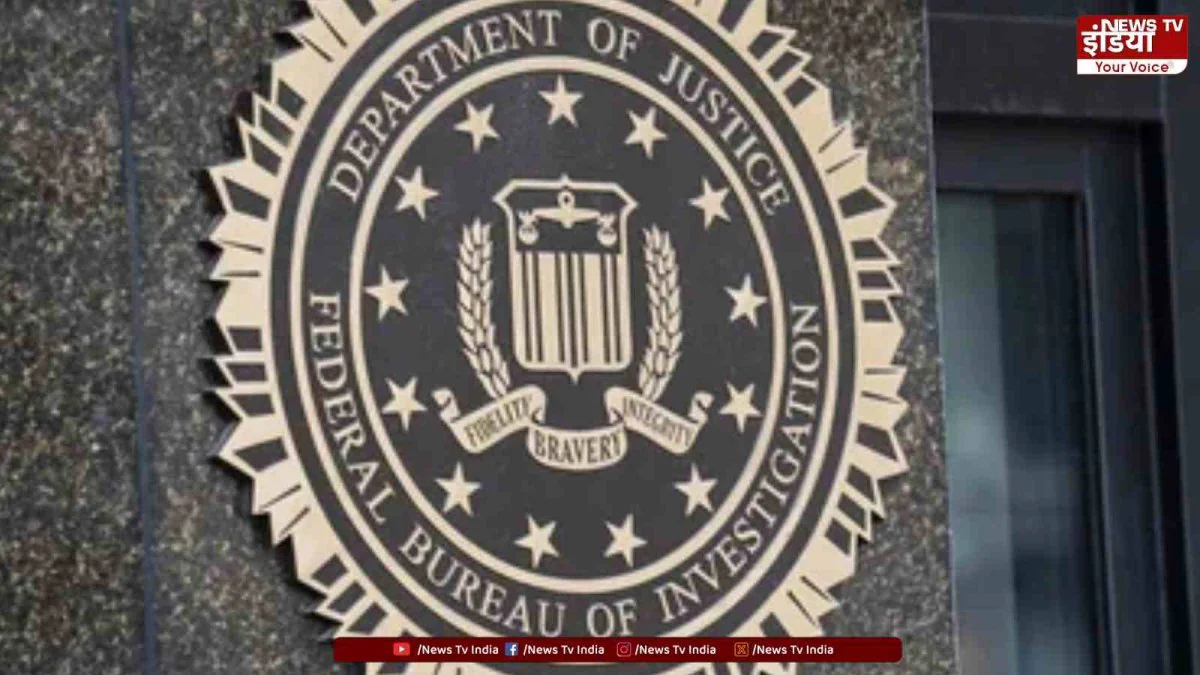
नई दिल्ली: आर्टिफिशियल इंटेलिजेंस (AI) जहां दुनिया में तकनीकी विकास को नई रफ्तार दे रहा है, वहीं इसका गलत इस्तेमाल साइबर सुरक्षा के लिए बड़ा खतरा बनता जा रहा है। अमेरिकी जांच एजेंसी फेडरल ब्यूरो ऑफ इन्वेस्टिगेशन (FBI) ने चेतावनी दी है कि साइबर अपराधी AI आधारित टूल का इस्तेमाल करके दुनिया भर के संगठनों पर तेजी से हमले कर रहे हैं। हैरान करने वाली बात यह है कि कुछ मामलों में हमलावर शुरुआती लक्ष्य की पहचान करने से लेकर सिस्टम का विशेष एक्सेस हासिल करने तक का काम तीन घंटे से भी कम समय में पूरा कर रहे हैं।
FBI के इस अलर्ट ने दुनिया भर की कंपनियों, सरकारी संस्थानों, वित्तीय संगठनों और तकनीकी क्षेत्रों में साइबर सुरक्षा को लेकर चिंता बढ़ा दी है। एजेंसी के मुताबिक, AI आधारित ऑटोमेशन के कारण साइबर अपराधियों के लिए जटिल हमलों को अंजाम देना पहले से आसान हो सकता है।
AI टूल ARTEX से साइबर हमलों का खतरा बढ़ा
FBI के अनुसार, साइबर अपराधी अगस्त से ARTEX नाम के एक ओपन-सोर्स फ्रेमवर्क का इस्तेमाल कर रहे हैं। इस टूल के जरिए फाइनेंस, सरकारी संस्थानों, टेक्नोलॉजी, डिफेंस, एनर्जी और हेल्थकेयर जैसे महत्वपूर्ण क्षेत्रों को निशाना बनाया गया है।
क्या आप WhatsApp पर न्यूज़ अपडेट पाना चाहते हैं?
WhatsApp पर ताज़ा और भरोसेमंद न्यूज़ अपडेट तुरंत पाएं। अभी जुड़ें और हर खबर सबसे पहले पढ़ें।
मूल रूप से इस फ्रेमवर्क को अधिकृत सुरक्षा परीक्षण (Authorized Security Testing) के लिए विकसित किया गया था। इसका उद्देश्य संगठनों की डिजिटल सुरक्षा में मौजूद कमजोरियों की पहचान करना था। लेकिन अब इसके गलत इस्तेमाल की रिपोर्ट सामने आई है।
FBI का कहना है कि यह फ्रेमवर्क साइबर हमले के कई चरणों को ऑटोमेट करने में सक्षम है। इससे साइबर अपराधियों को कम समय में अधिक लक्ष्यों पर हमले करने का मौका मिल सकता है।
तीन घंटे से कम समय में हासिल कर रहे विशेष एक्सेस
FBI की चेतावनी में सबसे गंभीर बात हमलों की गति को लेकर सामने आई है। एजेंसी के मुताबिक, कुछ मामलों में हमलावरों ने शुरुआती टारगेट की पहचान करने से लेकर सिस्टम में प्रिविलेज्ड एक्सेस हासिल करने तक की प्रक्रिया तीन घंटे से भी कम समय में पूरी कर ली।
प्रिविलेज्ड एक्सेस का मतलब किसी कंप्यूटर सिस्टम, नेटवर्क या सर्वर पर सामान्य यूजर से अधिक अधिकार हासिल करना होता है। इस तरह की पहुंच मिलने पर हमलावर संवेदनशील डेटा और महत्वपूर्ण सिस्टम तक पहुंचने की कोशिश कर सकते हैं।
पहले जहां साइबर हमलों की पहचान और रोकथाम के लिए सुरक्षा टीमों को अपेक्षाकृत अधिक समय मिल सकता था, वहीं AI आधारित ऑटोमेशन इस समय को काफी कम कर सकता है।
इसका मतलब है कि कंपनियों को अब लगातार अपने नेटवर्क की निगरानी करनी होगी और संदिग्ध गतिविधियों पर तुरंत प्रतिक्रिया देने की व्यवस्था मजबूत करनी होगी।
डेवलपर ने हटाया ARTEX का मूल रिपॉजिटरी
FBI के अलर्ट के मुताबिक, ARTEX फ्रेमवर्क के गलत इस्तेमाल की खबरें सामने आने के बाद अक्टूबर में इसके डेवलपर ने इसकी मूल ऑनलाइन रिपॉजिटरी हटा दी थी।
हालांकि, इससे इस टूल का खतरा पूरी तरह समाप्त नहीं हुआ है। एजेंसी ने बताया कि इसके अन्य वर्जन और कॉपियां अब भी उपलब्ध हैं।
यह स्थिति साइबर सुरक्षा विशेषज्ञों के लिए चुनौती बन सकती है, क्योंकि किसी ओपन-सोर्स टूल की मूल रिपॉजिटरी हटने के बाद भी उसकी दूसरी प्रतियां इंटरनेट पर मौजूद रह सकती हैं।
FBI ने चेतावनी दी है कि ऐसे टूल तकनीकी बाधाओं को कम कर सकते हैं। इससे हमलावर एक ही समय में कई संगठनों को निशाना बनाने में सक्षम हो सकते हैं।
दक्षिण कोरिया के 67 हजार लोगों का डेटा चोरी
FBI ने अपने अलर्ट में दक्षिण कोरिया के वित्तीय संस्थानों पर हुए साइबर हमलों का भी उदाहरण दिया है। इन हमलों का मकसद आर्थिक लाभ कमाना था।
एजेंसी के मुताबिक, इन घटनाओं में लगभग 67,000 लोगों की निजी जानकारी चोरी हो गई। यह घटना बताती है कि साइबर हमलों का असर केवल कंपनियों के डिजिटल सिस्टम तक सीमित नहीं रहता, बल्कि आम नागरिकों की निजी जानकारी भी खतरे में पड़ सकती है।
इसके अलावा FBI ने एक सप्लाई-चेन कॉम्प्रोमाइज का भी जिक्र किया। इस घटना में क्लाउड बैकअप सर्विस का इस्तेमाल करने वाले यूजर्स प्रभावित हुए।
इस हमले के चलते साइबर अपराधियों को 2,250 से अधिक ग्राहकों के सिस्टम तक पहुंच मिल गई। इससे क्लाउड सेवाओं और थर्ड पार्टी सर्विस प्रोवाइडर्स की सुरक्षा को लेकर भी सवाल खड़े हुए हैं।
किन क्षेत्रों पर सबसे ज्यादा मंडरा रहा साइबर हमले का खतरा?
FBI के अनुसार, साइबर अपराधियों की नजर कई महत्वपूर्ण डिजिटल सिस्टम पर है। इनमें मुख्य रूप से शामिल हैं:
फाइनेंस सेक्टर: बैंक, वित्तीय संस्थान और भुगतान से जुड़े डिजिटल सिस्टम।
सरकारी संस्थान: सरकारी नेटवर्क और संवेदनशील डिजिटल सेवाएं।
टेक्नोलॉजी कंपनियां: इंटरनेट आधारित एप्लिकेशन और टेक्नोलॉजी इंफ्रास्ट्रक्चर।
डिफेंस सेक्टर: रक्षा से जुड़े महत्वपूर्ण नेटवर्क और डिजिटल सिस्टम।
एनर्जी सेक्टर: बिजली और ऊर्जा से जुड़े महत्वपूर्ण डिजिटल नेटवर्क।
ल्थकेयर: अस्पताल, स्वास्थ्य सेवाएं और मरीजों का संवेदनशील डेटा।
इसके अलावा इंटरनेट से जुड़े एप्लिकेशन, क्लाउड इंफ्रास्ट्रक्चर और सप्लायर्स या बिजनेस पार्टनर्स से जुड़े सिस्टम भी साइबर हमलों की चपेट में आ सकते हैं।
FBI ने संगठनों को दी ये जरूरी सलाह
बढ़ते साइबर खतरों को देखते हुए FBI ने सभी संगठनों को अपनी डिजिटल सुरक्षा मजबूत करने की सलाह दी है। एजेंसी के मुताबिक, कंपनियों को अपने इंटरनेट एक्सपोजर की नियमित समीक्षा करनी चाहिए।
साथ ही पहचान और एक्सेस कंट्रोल को मजबूत बनाना जरूरी है, ताकि अनधिकृत लोगों को संवेदनशील सिस्टम तक पहुंच न मिल सके।
FBI ने संगठनों को कुछ महत्वपूर्ण सावधानियां बरतने की सलाह दी है:
इंटरनेट से जुड़े सिस्टम और एप्लिकेशन की नियमित सुरक्षा समीक्षा करें।
मजबूत पहचान और एक्सेस कंट्रोल व्यवस्था लागू करें।
नेटवर्क में होने वाली असामान्य गतिविधियों पर लगातार नजर रखें।
लॉगिन जानकारी और अन्य संवेदनशील क्रेडेंशियल्स सुरक्षित रखें।
क्लाउड सेवाओं और थर्ड पार्टी सप्लायर्स की सुरक्षा की भी जांच करें।
किसी संदिग्ध गतिविधि का पता चलने पर तुरंत कार्रवाई करें।
एजेंसी ने यह भी कहा है कि जिन संगठनों को किसी तरह की संदिग्ध साइबर गतिविधि दिखाई देती है, उन्हें FBI से संपर्क करना चाहिए या Internet Crime Complaint Center (IC3) के माध्यम से शिकायत दर्ज करानी चाहिए।
AI के दौर में साइबर सुरक्षा बनी बड़ी चुनौती
आर्टिफिशियल इंटेलिजेंस ने काम करने के तरीकों को तेजी से बदला है। जहां इसका इस्तेमाल शिक्षा, स्वास्थ्य, कारोबार और तकनीकी विकास में हो रहा है, वहीं साइबर अपराधी भी इसकी क्षमताओं का गलत फायदा उठाने की कोशिश कर रहे हैं।
FBI की ताजा चेतावनी बताती है कि अब साइबर सुरक्षा के लिए केवल पारंपरिक सुरक्षा उपाय पर्याप्त नहीं हो सकते। संगठनों को AI आधारित खतरों को समझते हुए अपनी सुरक्षा रणनीति को लगातार अपडेट करना होगा।
कुल मिलाकर, ARTEX जैसे टूल के कथित दुरुपयोग और तीन घंटे से कम समय में विशेष एक्सेस हासिल करने की घटनाएं साइबर सुरक्षा के बदलते खतरे की ओर इशारा करती हैं। आने वाले समय में कंपनियों और सरकारी संस्थानों के लिए अपने डिजिटल सिस्टम की सुरक्षा मजबूत करना पहले से कहीं ज्यादा जरूरी हो जाएगा।
Niharika Gupta Verified Public Figure • 11 Oct, 2026Senior Sub Editor
पत्रकारिता में करीब 2 वर्ष का अनुभव, newstvindia.in में बतौर सीनियर सब एडिटर के पद पर कार्यरत हैं। रियलटाइम के साथ साथ क्राइम और हेल्थ से संबंधित समाचार लिखने में विशेष रुचि है। इनसे niharika@newstvindia.in पर संपर्क किया जा सकता है।